레이블이 앱스토어인 게시물을 표시합니다. 모든 게시물 표시

2012년 7월 14일 토요일

애플 인앱퍼처스 러시아 해커가 뚫었다


애플 인앱퍼처스(In-App Purchase)가 뚫렸습니다. 알렉시 보로딘(ZonD80)이라는 러시아 개발자가 iOS 인앱퍼처스 프로그램을 해킹한 뒤 방법을 공개했습니다. 아이폰 아이패드 아이팟터치에서 유료 콘텐트를 돈 안내고 구매할 수 있는 방법. 탈옥 않고 가능합니다. 한국시간 토요일 오후 현재 애플과 러시아 개발자(해커) 간 숨박꼭질이 한창입니다. 러시아 블로그(i-ekb)에 공개되면서 알려졌는데, 블로그 글을 러시아→영어→한국어로
옮겨 간추리자면...

게임을 좋아하지만 앤앱퍼처스로 돈을 내긴 싫으냐? 오늘 인앱스토어닷컴 사이트에 올려진 글 덕분에 누구든지 공짜로 인앱퍼처스 시스템을 해킹해 게임 내 콘텐트를 공짜로 살 수 있게 됐다. 이 방식은 탈옥이 필요치 않으며, iOS 3.0부터 6.0까지 모든 버전에서 통한다. 3단계 절차만 거치면 된다.


(업데이트1) 애플이 서버 호스팅 업체한테 콤플레인을 제기했다. 서버를 다른 나라로 옮겨야겠다. (업데이트2) 개발자가 새 DNS 열었다. 91.224.160.136. 다시 작동한다. (업데이트3) 소문에 의하면 이 방법으로 3만건 구매가 이뤄졌다고 한다. (업데이트4) 애플 대변인 답변. “앱스토어 안전은 우리와 커뮤니티에 매우 중요하다. 부정행위를 심각하게 받아들이며 조사에 들어갔다.” (업데이트5) TNW가 ZonD80을 인터뷰했다. 이 개발자는 애플 인앱퍼처스 인증 절차가 안전하지 않다고 주장했다. (이어 해킹 방법 설명... 아래 캡처)


시연 동영상도 올려져 있는데 작동 안됩니다. 애플 요청으로 차단... ZD넷 기자는 위 방식대로 해킹을 하다간 자신의 데이터가 누군가한테 넘어갈 수 있으니 조심하라고 써놨습니다. ... 러시아 개발자가 운영하는 In-AppStore.com이란 블로그스팟 사이트에 들어가 보면 인앱퍼처스 해킹 관련 얘기가 아주 많습니다. 자세한 해킹 절차도 사진과 함께 올려져 있습니다. 링크.
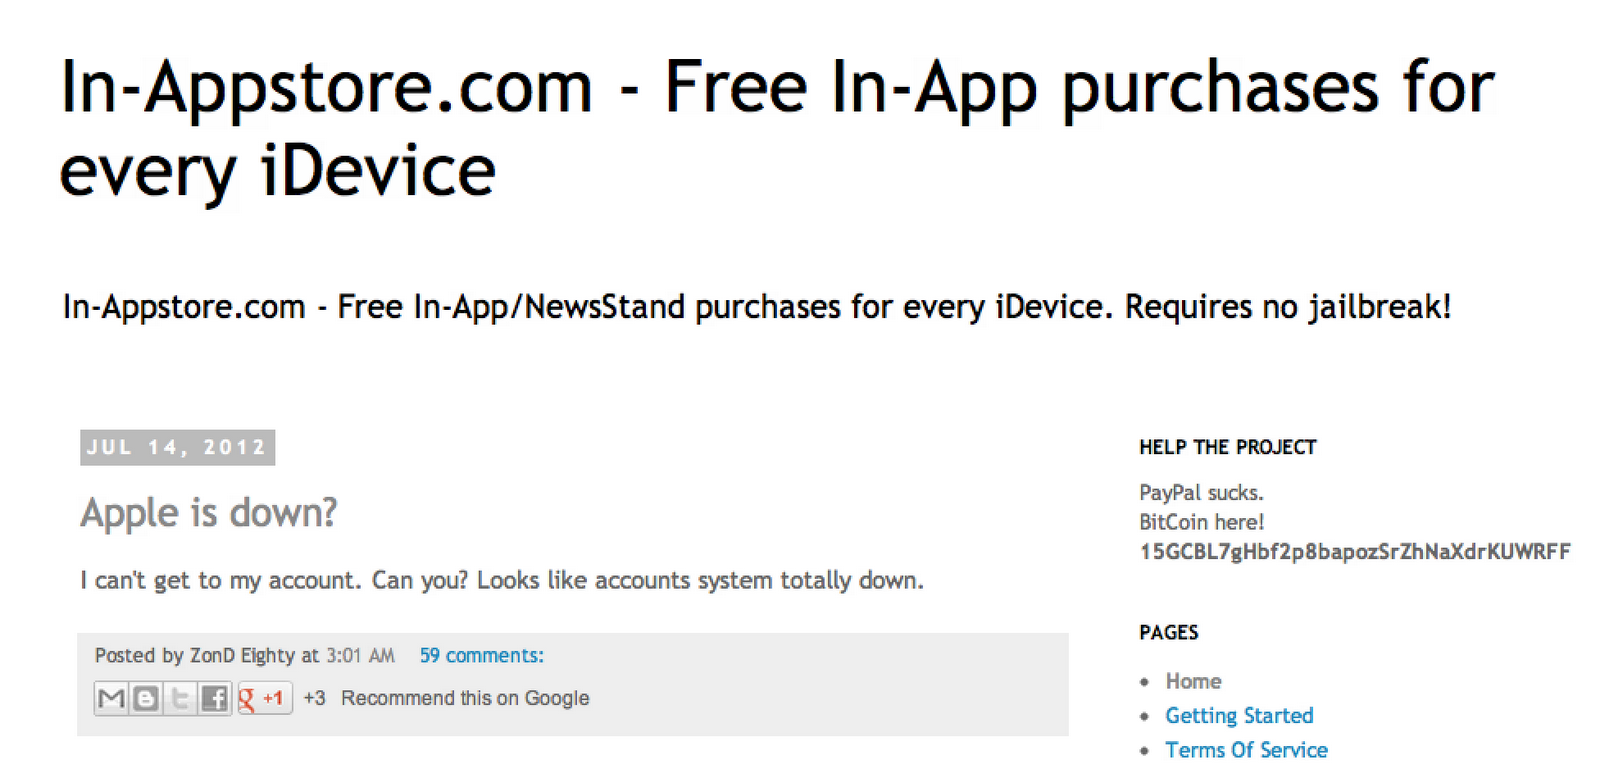


러시아 개발자는 이렇게 써놨습니다. 내장 메모리 512메가짜리 가상 개인서버(VPS)를 사용하고 있는데 접속이 폭주해 감당할 수 없다, 애플은 큰 회사지만 나는 아니다. 4기가 이상 쿼드코어 서버 4대를 살 수 있게 도와달라, (페이팔 계정 공개). 기부받은 서버를 돌리려면 2~3일은 걸릴 것이다. (링크).

뉴스스탠드도 공짜. (링크)
애플, 나랑 접촉하자. 아이폰5 하나 공짜로 주면 내가 아는 것 알려주겠다. ㅋㅋ 아이폰5를 공짜로 달라고 합니다 ㅋㅋ. 이 와중에 농담을... (링크)
애플이 움직이기 시작했다. 내 페이팔 계정 정지시켰다. (링크)


해커는 '애플에 대한 응답'이란 제목으로 새 동영상을 유튜브에 올리고 블로그스팟 사이트에서 알렸습니다. 시연 동영상입니다. (아래 동영상...올린 땐 보였는데 이젠 소리만 나옵니다. 유튜브 사이트에서도 보였다 안보였다 합니다.)


뚫리지 않는 방패는 없다지만, 뚫려선 안되는 게 있는데, 인앱퍼처스가 뚫리다니. 스티브 잡스 없는 애플... 나사가 풀린 건지, 애플답지 않습니다. [광파리]

(추가1) 러시아 해커가 입장을 밝혔습니다. (링크). 첫째, 나는 돈을 훔치지 않았다. 어느 누구도 아이튠즈 스토어 계정에서 1센트도 잃지 않았다. 둘째, 나는 어떤 것도 해킹하지 않았다. 앱스토어 대체(app-store replacement)만 했다. 셋째, 개발자 여러분, 수백만 고객을 거느리고 있을 텐데, 서비스가 이래서야 되겠느냐. 넷째, 나는 패스워드를 훔치거나 수집하지 않았다. 다섯째, 완벽한 건 없다. 나는 개발자들은 앱을 보호하게, 애플은 프로토콜을 개선하게 했다.

2012년 4월 2일 월요일

내 주변 여자 앱이 문제인 이유


커피숍에서 혼자 앉아 있는 젊은 여자에게 낯선 남자가 접근해 “OO씨 맞나요?”라고 말을 건다면 십중팔구 깜짝 놀랄 겁니다. 이 여자가 어느 학교 다니고 나이는 몇 살이고 생년월일이 언제인지까지 남자가 술술 읊어댄다면 여자 머리 속에서는 공습경보 사이렌이 울리겠죠.

실제로 이런 일을 가능케 하는 앱(응용 프로그램)이 개발돼 한때 애플 앱스토어에 등록돼 사생활 침해 논란을 빚고 있습니다. 앱 이름은 ‘내 주변 여자(Girls Around Me)’. 아이프리 이노베이션스라는 러시아 개발사가 개발한 앱입니다. 미국에서는 이 앱 때문에 꽤 시끄럽습니다.

이 앱은 페이스북 개인정보와 포스퀘어 위치정보를 결합해 주변에 있는 페이스북 사용자들을 알려줍니다. 앱을 실행하면 주위에 있는 여자(또는 남자)들의 위치가 지도에 표시되고 사진을 터치하면 신상정보가 뜹니다. 포스퀘어 사용자의 체크인 정보와 페이스북에서 공개한 개인정보죠.

앱 소개 사이트에는 ‘주변에 있는 남녀를 찾게 해준다. 근처에 있는 예쁜 여자들을 둘러보고 썸네일 사진을 터치해 자세한 정보를 얻을 수 있다. 어디서든 주변에서 체크인 하는 여자를 찾아 어떻게 생겼는지 확인할 수 있다. 특정 지역에서 누가 서성거리는지도 알 수 있다’고 설명해 놨습니다.

이런 앱을 개발하는 것은 그다지 어렵지 않을 겁니다. 페이스북이든 포스퀘어든 API를 공개해놓기 때문이죠. 포스퀘어는 ‘내 주변 여자' 앱이 논란을 빚자 이 앱의 API 접근을 차단했고 애플은 앱스토어에서 앱을 내렸습니다. 하지만 프라이버시 논란은 계속 확산되고 있습니다.

이 앱에서는 포스퀘어와 페이스북을 모두 사용하는 사람이 자발적으로 공개한 정보를 활용합니다. 따라서 문제될 게 없다고 생각할 수도 있겠죠. 그러나 사용자 동의는 포스퀘어와 페이스북에 국한될 뿐이고 개인정보와 위치정보를 결합할 경우 사생활 침해 소지가 크다는 얘기가 많습니다.

미국 언론은 ‘스토커 같은 앱’, ‘프라이버시에 경고등’이란 표현을 쓰며 프라이버시 침해 문제를 제기합니다. 개발사 측은 ‘이 앱으로 특정인을 찾고 그 사람 위치를 추적할 수는 없다. 창밖을 내다보듯 주변에 있는 사람들을 둘러볼 수 있을 뿐이다’고  해명했습니다. 동의하시나요?

‘내 주변 여자’ 앱에 관한 논란이 벌어지는 걸 보고 앱을 내려받으려고 앱스토어에 접속했는데 이미 내려진 뒤였습니다. 그래서 이용해 보지 못하고 여기저기에 올려진 글만 읽었습니다. 개인정보와 위치정보의 자의적 결합에 대해서는 경계해야 하지 않을까 생각합니다. [광파리]


내 주변 여자 앱은 스토커의 손에 들어가면 무기가 될 수 있다... 링크

2012년 2월 22일 수요일

애플 앱스토어 250억 다운로드 임박


애플 앱스토어 250억 다운로드 임박했습니다.
애플이 카운트다운을 시작했습니다.
2008년 7월 앱스토어 오픈 후 3년 7개월만이죠.
경품도 걸었습니다. (링크)
250억번째로 앱을 다운로드 하는 사람한테
애플 기프트카드 1만달러짜리를 준답니다.
애플은 앱스토어 텐빌리언(100억) 때랑
아이튠즈 뮤직스토어 텐빌리언 때도 경품 줬죠.
250억 다운로드를 곧 달성할 것 같다고 합니다.
“early tomorrow”라니까 한국시간으론 금요일?
이제 50만 다운로드만 채우면 된다고 합니다.

아이폰 앱 다운로드 1위는
유료는 앵그리버드, 무료는 페이스북.
아이패드 앱 다운로드 1위는
유료는 페이지(Pages), 무료는 앵그리버드HD프리.
상위권에 앵그리버드가 많이 보입니다.

250억 다운로드라...
앱스토어가 깃발 날릴 때라면 “와~!” 했을 텐데
요즘엔 앱에 대한 열기도 예전 같지 않고...
애플의 폐쇄적인 앱스토어 운영과
앱내거래 30% 수수료에 대한 반발도 있고...
어떻게들 생각하시나요? 어떻게 봐야할지... [광파리]